À propos de ce projet
La plupart des démos de text-to-SQL laissent le modèle écrire la requête et espèrent. Ce produit prend la position inverse : le modèle ne renvoie jamais que du JSON structuré, et du code déterministe le valide, compile le SQL, fige le plan et l'exécute. Un chiffre qui ne peut pas être rattaché à une ligne et à une colonne n'apparaît pas dans la réponse.
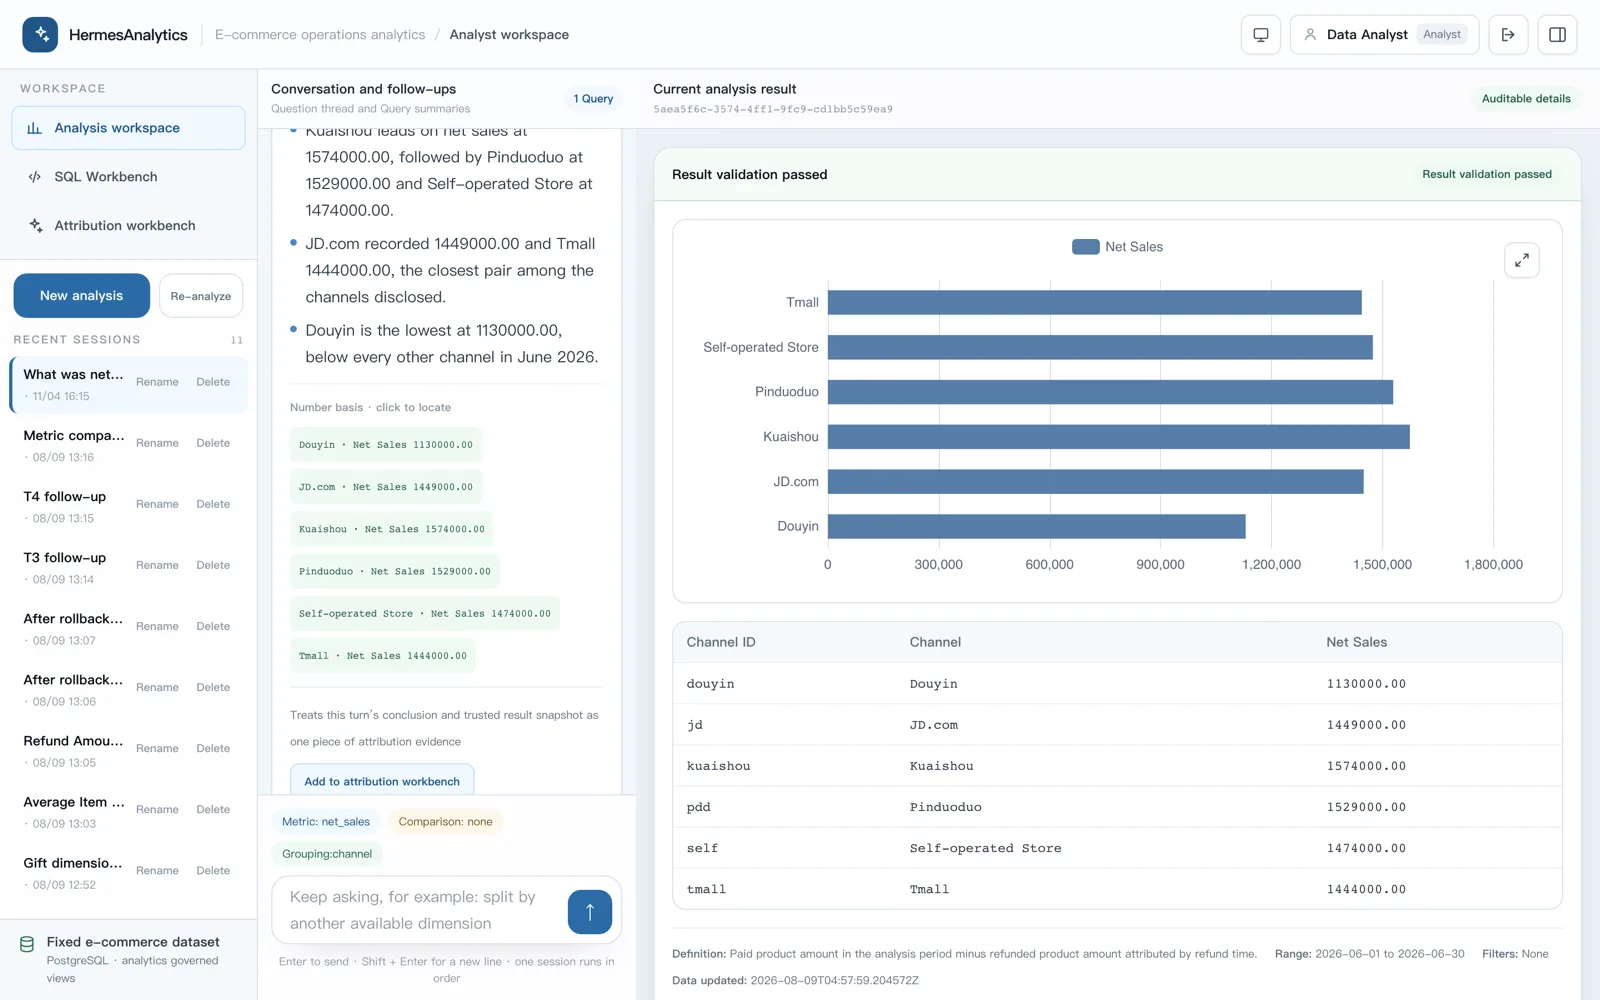
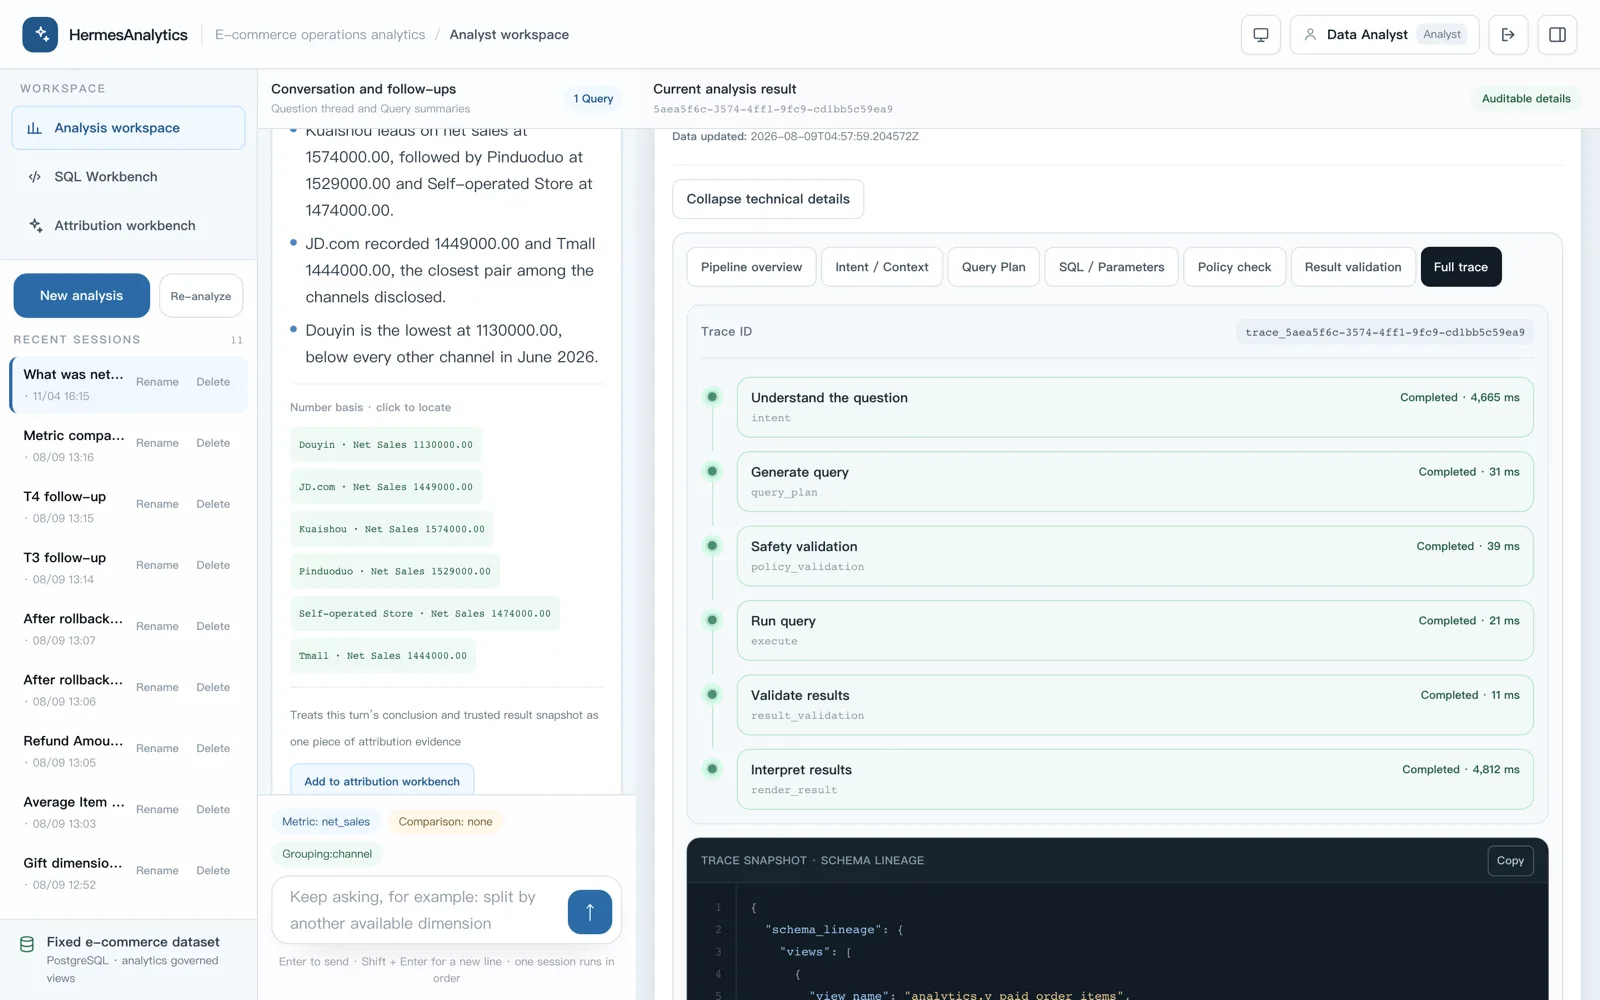
Hermes Analytics est un atelier d'analytique auto-hébergé et mono-locataire. Un analyste interroge les ventes nettes, les commandes payées, les acheteurs payants, le panier moyen ou le taux de remboursement, ventilés par période, canal, produit ou région. Le tour parcourt six étapes — intention, plan de requête, validation des règles, exécution, validation du résultat, interprétation — et s'arrête à un point de confirmation humaine, le SQL figé et ses paramètres nommés à l'écran. Rien ne s'exécute tant que l'analyste n'a pas confirmé.
Le résultat est un graphique, un tableau et une réponse écrite, et chaque chiffre de cette réponse renvoie à la cellule d'où il vient ; le modèle peut citer les nombres du serveur, mais il ne peut pas calculer lui-même des totaux, des écarts, des parts ou des moyennes. Un atelier d'attribution distinct transforme les analyses terminées en preuves figées et mène un débat contradictoire devant un juge qui ne tranche qu'après que les deux parties ont franchi la même barrière. L'atelier SQL ouvre le plan figé avec l'instruction verrouillée et seuls les paramètres nommés ajustables, ou accepte du SQL libre sous la même validation côté serveur.
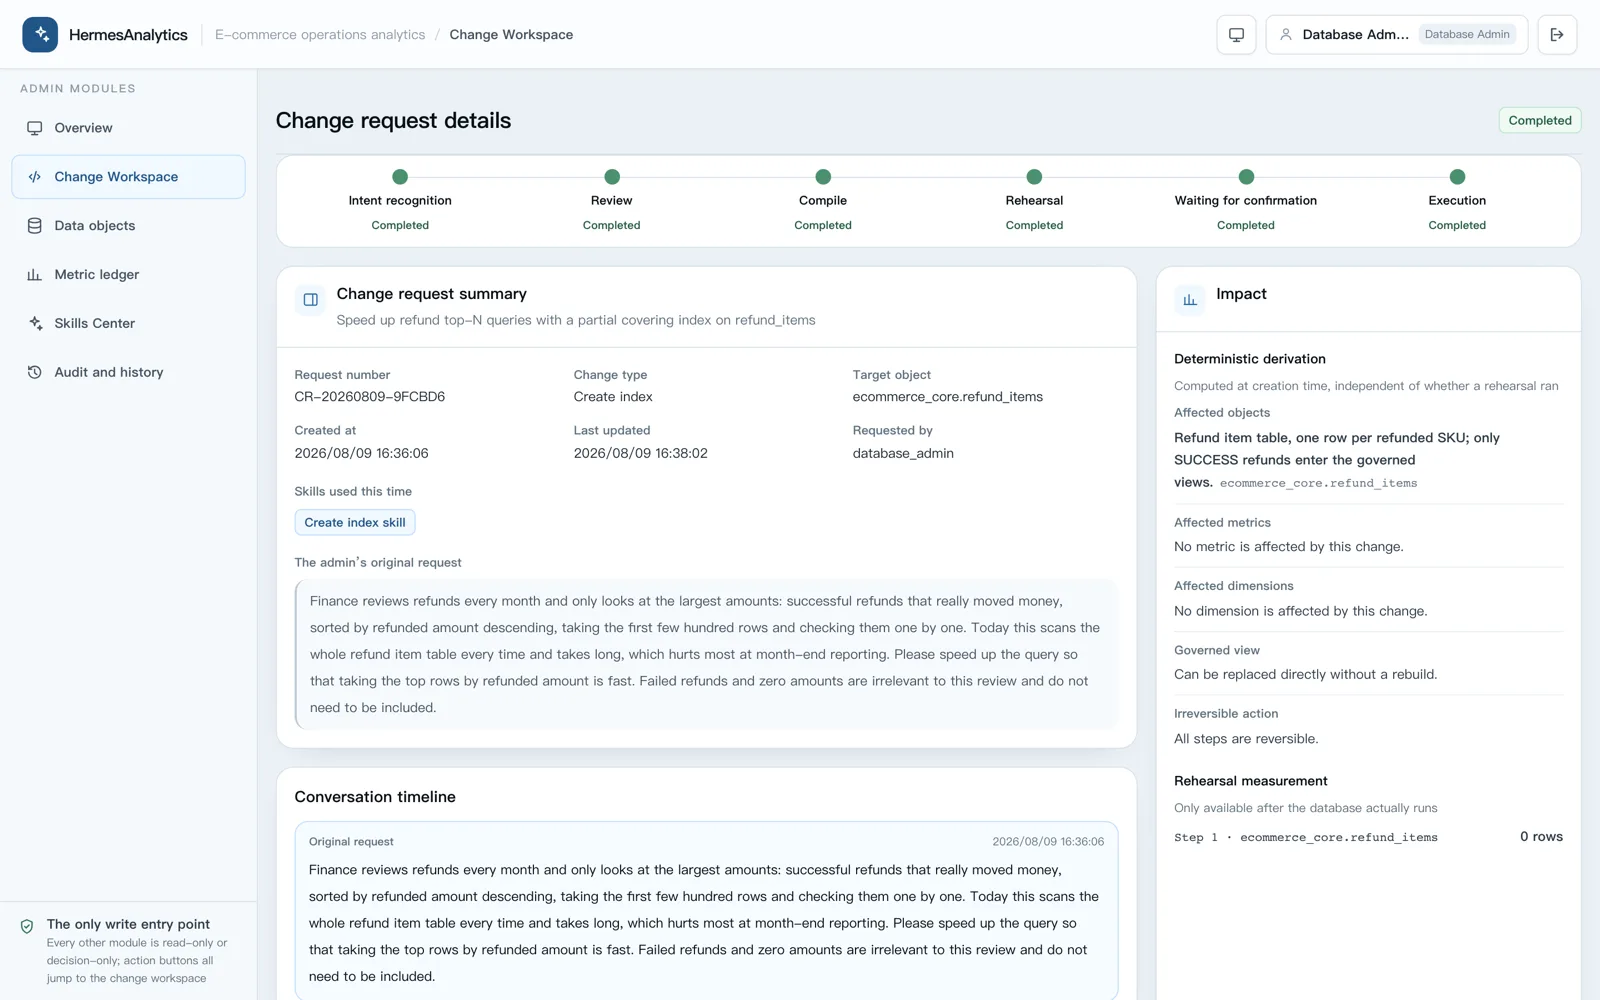
Le côté administrateur est un chemin d'écriture gouverné. Une phrase devient une demande de changement en sept étapes qui peut toucher la structure des tables, les vues gouvernées et la couche sémantique ; une simulation enveloppée dans une transaction rend compte de l'impact mesuré, deux verrous protègent l'exécution, et une comparaison d'empreintes après exécution détecte toute altération. Les conventions de compétences ne s'accumulent qu'à partir de la revue de vraies demandes de changement, et un administrateur accepte ou annule chaque proposition dans son ensemble.
Lisez-le pour la frontière de confiance : un modèle qui planifie mais ne peut pas exécuter, un compilateur qui est la seule chose à toucher le SQL, et un modèle de preuve où la réponse est un ensemble de coordonnées plutôt que de la prose. La stack compte quatre services Compose, seul le front end publie un port, et le réseau de données n'a aucune route sortante.
Ce que vous obtenez
- Code source complet
- Dépôt GitHub privé
- Guide d'installation et notes d'architecture
- Mises à jour à vie
Questions
Qu'est-ce que j'obtiens concrètement ?
Le code source complet du projet dans un dépôt GitHub privé, un guide d'installation et les notes d'architecture livrées avec le code.
Comment l'accès est-il livré ?
Après le paiement, vous recevez une invitation à l'organisation GitHub qui héberge les dépôts. Acceptez-la et le projet apparaît dans votre compte.
S'agit-il d'un paiement récurrent ?
Non. Le projet unique comme l'accès complet sont des achats uniques. Il n'y a aucune place par utilisateur, aucun renouvellement et aucune période d'essai.
Que se passe-t-il lorsqu'un projet est mis à jour ?
Les mises à jour arrivent dans le même dépôt privé auquel vous avez déjà accès. Récupérez-les quand cela vous convient.